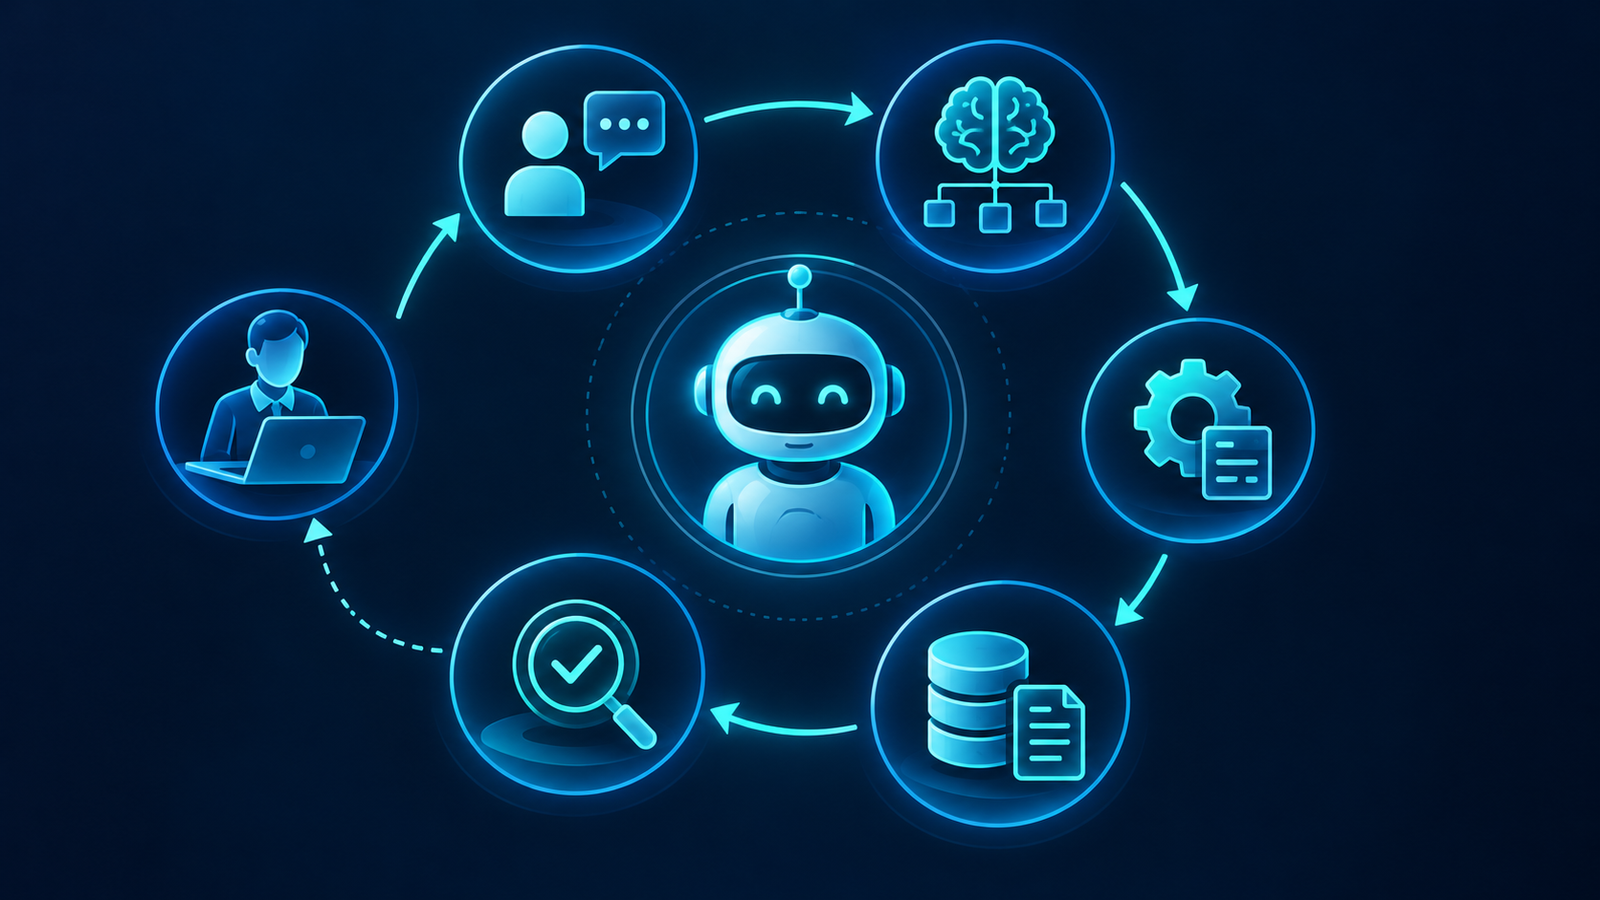
Un dot es un agente personal de ChatGPT pensado para mantener una responsabilidad a lo largo del tiempo. Puede seguir progreso entre conversaciones, investigar información conectada, decidir cuándo retomar trabajo y delegar tareas a agentes en segundo plano. También puede iniciar hilos cloud separados y crear o continuar tareas de ChatGPT Work o Codex en un computador conectado.
Esa descripción se parece más a un coordinador que a una caja de chat. La conversación principal conserva prioridades, decisiones y excepciones. Los hilos delegados realizan trabajo acotado. El dot reúne resultados, detecta cambios y vuelve a la persona cuando necesita juicio o autorización.
No todas las cuentas o espacios tendrán las mismas conexiones habilitadas. La capacidad real depende de los plugins, permisos, computadores y entornos de Codex configurados para esa cuenta. Diseña el proceso con lo que la interfaz confirme, no con una lista teórica de posibilidades.
Chat, Work, Codex y dot cumplen funciones distintas
Chat sirve para conversar, explicar, idear o redactar en el momento. ChatGPT Work sirve para delegar una tarea de investigación, análisis o creación de un archivo, ahora o con una programación. Codex trabaja directamente con repositorios, pruebas y herramientas de desarrollo. El dot mantiene una responsabilidad continua y puede coordinar trabajo en esas superficies.
La distinción evita enviar todo al mismo hilo. Una consulta breve puede quedarse en Chat. Un análisis de competidores puede ir a Work. Una migración de base de datos pertenece a Codex. El dot mantiene el mapa: por qué existen esas tareas, qué decisión alimentan y qué resultado debe volver al plan del producto.
Pensarlo como product manager no significa que sustituya al cargo. Significa usarlo para las partes mecánicas de la coordinación: mantener lista de riesgos, comprobar dependencias, preparar documentos, abrir tareas y traer decisiones pendientes. La estrategia, la responsabilidad frente al negocio y los juicios sobre personas siguen siendo humanos.
Empieza con una responsabilidad, no con un prompt gigante
Una responsabilidad útil tiene cinco piezas.
Resultado. Qué debe mantenerse verdadero, por ejemplo “el lanzamiento conserva una fecha realista y cada bloqueo tiene dueño”.
Fuentes. Qué documentos, canales, repositorios o tableros representan la realidad.
Cadencia. Cuándo revisar cambios y qué eventos justifican despertar.
Escalamiento. Qué decisiones debe traer y qué información puede actualizar sin interrumpir.
Límites. Qué acciones sólo puede preparar, cuáles requieren aprobación y cuáles no debe realizar.
Un ejemplo completo sería: “Mantén el lanzamiento de la versión móvil al día. Usa el plan, los issues del repositorio y el canal de QA. Avísame sólo si una fecha está en riesgo, falta un dueño o una decisión bloquea más de un día. Puedes actualizar el checklist y crear borradores; no envíes mensajes externos ni cambies producción sin mi aprobación”.
Esa instrucción es más pequeña que una especificación total, pero contiene el contrato que permite decidir los siguientes pasos.
Convierte objetivos amplios en resultados verificables
“Haz crecer el producto” es demasiado amplio incluso para un orquestador. Conserva la ambición, pero divídela en resultados que puedan comprobarse. Por ejemplo: entender la activación, reducir el tiempo hasta el primer valor, eliminar tres bloqueos del onboarding y preparar un experimento con criterio de éxito.
Cada resultado puede vivir en una tarea distinta. El dot mantiene las dependencias y la prioridad. Para trabajo de Codex que requiere varias iteraciones, un Goal añade un contrato persistente dentro de ese hilo. La documentación de OpenAI define un Goal como un objetivo asociado al hilo, con condición de término, restricciones, presupuesto y verificación por evidencia.
La frontera es importante. El dot puede coordinar una responsabilidad que abarca marketing, datos y desarrollo. Un Goal de Codex pertenece al hilo donde viven los archivos, comandos y pruebas de una parte técnica. No conviertas un objetivo de negocio en un bucle infinito de código. Define qué estado final demostrará el avance y cuándo debe volver al dot.
Cuándo abrir un hilo nuevo y cuándo continuar uno existente
Abre un hilo nuevo cuando cambia el artefacto, el entorno, el responsable o el criterio de término. Una investigación de usuarios y una corrección del checkout producen evidencia distinta y merecen conversaciones separadas. Continúa un hilo cuando el nuevo pedido depende de decisiones, archivos o resultados que ya están allí.
Un hilo delegado recibe instrucciones y contexto para ese trabajo, pero no hereda automáticamente cada conversación que tuviste con el dot. Por eso el mensaje de delegación debe incluir el objetivo, las fuentes, las restricciones, la salida esperada y la forma de comprobarla.
Evita abrir hilos para cada microtarea. El exceso fragmenta contexto y obliga a reconstruir decisiones. Una regla práctica es abrir un hilo por resultado auditable. Dentro de ese hilo, el agente puede ejecutar varios pasos mientras el criterio de término siga siendo el mismo.
Cómo orquestar varios hilos sin perder el control
Usa la conversación del dot como mesa de control y cada hilo como unidad de ejecución. La mesa de control conserva una lista pequeña: objetivo, tarea, estado, último hallazgo, próxima decisión y enlace al hilo. No copies todos los mensajes; conserva el dato que cambia el plan.
Ejecuta en paralelo sólo tareas independientes. La investigación de competidores, la revisión de accesibilidad y el análisis de eventos pueden avanzar al mismo tiempo. La implementación del experimento debe esperar a que exista una decisión de alcance.
Pide al dot que te informe por excepción. El progreso rutinario puede quedar en la actividad; una fecha en riesgo, un permiso faltante o dos fuentes contradictorias merecen notificación. OpenAI permite revisar las tareas que el dot inició desde Activity y dar instrucciones directas. El dot también puede comprobar resultados y enviar seguimientos.
Cierra el ciclo con una revisión del estado final. Que un hilo diga “completado” no prueba que el resultado se entregó. Abre el artefacto, ejecuta la prueba o inspecciona el sistema externo antes de actualizar el plan principal.
Memoria no significa acceso ilimitado a todas tus conversaciones
El dot usa la conversación actual, memoria relevante de ChatGPT y notas propias sobre preferencias, decisiones y responsabilidades. Esas notas no son una transcripción completa. Los mensajes visibles en ChatGPT, Slack o Teams permanecen en sus canales; cambiar de canal no crea otro dot, pero tampoco copia todo el historial en cada lugar.
Un nuevo hilo recibe el contexto que el dot le proporciona. Conectar un computador no concede acceso a todas las conversaciones ni hereda las sesiones del navegador personal. El computador cloud del dot tiene archivos y sesiones propios. Un entorno de Codex también debe configurarse con el repositorio y la preparación que necesita.
Para un product manager, esto conduce a una práctica concreta: documentar decisiones críticas en un artefacto compartido y pasar un resumen explícito a cada tarea. No uses “ya lo hablamos” como dependencia invisible. Si una restricción afecta precio, privacidad o alcance, escríbela en la fuente canónica.
Coordinar no equivale a autorizar
Las conexiones están separadas. Un canal de mensajería permite hablar con el dot, pero no conecta automáticamente el correo, un plugin o el computador. Cada aplicación conserva sus permisos. Las acciones que afectan cuentas o comparten información pasan por una revisión que puede permitir, pedir aprobación o devolver el paso a la persona.
Las reglas personalizadas pueden definir comportamientos como actuar sin preguntar, actuar cuando se lo indiques, preguntar antes o entregarte la acción. Sirven para fijar límites recurrentes, pero no conceden acceso a una aplicación ni eliminan requisitos de seguridad.
Diseña por impacto. Leer un tablero puede ser continuo. Preparar un borrador puede no requerir interrupción. Enviar un correo a clientes, borrar archivos compartidos, mover dinero o publicar en WordPress necesita un alcance explícito. Un buen orquestador reduce preguntas rutinarias y aumenta la calidad de las preguntas importantes.
Ejemplo: coordinar un lanzamiento de producto
Objetivo principal: liberar una nueva activación móvil con métricas y plan de reversa.
Hilo 1, investigación: comparar cinco sesiones de usuario y entregar los tres puntos de abandono con evidencia. Hilo 2, producto: convertir esos hallazgos en un alcance de versión, criterios de aceptación y preguntas abiertas. Hilo 3, Codex: implementar el flujo aprobado, ejecutar pruebas y preparar un diff revisable. Hilo 4, calidad: revisar accesibilidad, estados de error y telemetría con un checklist. Hilo 5, lanzamiento: preparar notas, plan de reversa, responsables y comunicación, sin enviar nada.
El dot puede abrir o continuar esos hilos, seguir sus estados y resumir dependencias. Si la investigación cambia el alcance, detiene la implementación antes de desperdiciar trabajo. Si calidad encuentra un bloqueo, actualiza el riesgo y solicita una decisión. Cuando todos los criterios se cumplen, prepara el paquete de lanzamiento. La acción final sigue su control correspondiente.
El valor no está en tener cinco chats. Está en que cada uno entrega una evidencia al mismo objetivo y existe una instancia que sabe cuándo unirlos.
Configúralo como un sistema operativo de producto
1. Elige una sola responsabilidad que ya revisas cada semana. 2. Conecta únicamente las fuentes necesarias y comprueba sus permisos. 3. Define resultados, excepciones y acciones que requieren aprobación. 4. Decide qué información vivirá en una fuente canónica. 5. Pide un inventario inicial de tareas, riesgos y decisiones pendientes. 6. Delega un resultado por hilo y exige criterio de término. 7. Usa Activity para revisar trabajo y Scheduled para la cadencia fija. 8. Configura notificaciones por cambio importante, no por cada avance. 9. Revisa los primeros resultados y corrige instrucciones antes de ampliar el alcance. 10. Audita periódicamente tareas activas, reglas, conexiones y permisos.
Empieza con coordinación de sólo lectura y borradores. Añade acciones externas cuando el proceso ya demuestra que distingue estado, autorización y evidencia. Un dot puede sostener objetivos grandes, pero su mejor diseño no es “total libertad”. Es una responsabilidad clara, herramientas adecuadas y una ruta corta para pedir tu juicio cuando realmente importa.
Un chatbot responde. Un sistema agéntico puede observar un entorno, elegir una acción, usar una herramienta, comprobar el resultado y decidir el siguiente paso. La diferencia no está en una interfaz más llamativa, sino en el bucle que conecta lenguaje, estado y efectos reales.
Esa capacidad añade utilidad y riesgo al mismo tiempo. Cuando un modelo puede consultar una base de datos, abrir una tarea o publicar en un CMS, una frase ambigua deja de ser únicamente una mala respuesta: puede convertirse en una acción incorrecta. Por eso conviene dominar el vocabulario antes de conectar herramientas. Los siguientes 25 conceptos sirven para diseñar el sistema y también para revisarlo.
1 a 5: qué decide y qué debe lograr
1. Sistema agéntico. Es la combinación de modelo, instrucciones, herramientas, estado y reglas de ejecución que permite elegir pasos según lo que ocurre. No es sinónimo de autonomía ilimitada.
2. Workflow determinista. Es un recorrido fijado en código: primero A, después B y, si falla, C. Puede incluir modelos, pero el modelo no decide libremente la arquitectura. Es preferible cuando el proceso es estable y el costo de improvisar es alto.
3. Modelo. Es el componente que interpreta el contexto y propone respuestas o acciones. No conoce por sí solo el estado actual de tu negocio ni obtiene permisos mágicos: recibe lo que el sistema le entrega.
4. Instrucciones. Definen el papel, los límites y las prioridades del agente. Una instrucción útil especifica qué puede hacer, qué no puede hacer, qué fuentes son válidas y cuándo debe detenerse.
5. Objetivo. Describe el resultado que debe quedar verdadero, no sólo la próxima actividad. “Revisar el lanzamiento” es vago. “Identificar bloqueos, asignar dueño y entregar una lista validada antes de las 16:00” tiene una condición observable.
6 a 10: cómo conserva contexto sin inventar memoria
6. Criterio de término. Es la prueba que permite afirmar que el objetivo terminó. Puede ser un test verde, un registro creado, un documento aprobado o una verificación remota. Sin este criterio, el agente puede confundir actividad con avance.
7. Contexto. Es la información disponible en una interacción: mensajes, documentos, resultados de herramientas e instrucciones. Es una selección, no una copia perfecta de todo lo que alguna vez ocurrió.
8. Estado. Son los datos duraderos que describen dónde está el proceso: borrador, aprobado, programado, bloqueado. El estado importante debe vivir en un sistema canónico y no depender de que el modelo “recuerde”.
9. Memoria. Es información recuperable entre conversaciones, como preferencias o decisiones anteriores. Ayuda a mantener continuidad, pero no sustituye un registro transaccional ni debe usarse como prueba de que una acción ocurrió.
10. Sesión. Agrupa una ejecución o una conversación con su historial operativo. Una sesión permite continuar el trabajo, limitar cuánto contexto se recupera y separar tareas que no deberían contaminarse entre sí.
11 a 15: herramientas, MCP y superficies de acción
11. Herramienta. Es una función que el agente puede invocar para leer o cambiar un sistema. Su contrato debe decir qué recibe, qué devuelve y qué efecto produce. “Gestionar WordPress” es demasiado amplio; “crear un borrador sin publicarlo” es auditable.
12. Llamada de herramienta. Es una invocación concreta con argumentos concretos. Debe validarse antes de ejecutar y registrar un resultado estructurado. Una herramienta segura rechaza parámetros inesperados en vez de adivinarlos.
13. MCP. Model Context Protocol estandariza la conexión entre clientes y servidores que ofrecen contexto o capacidades. Conectar un servidor MCP no vuelve segura una integración. La identidad, la autorización y los límites siguen siendo responsabilidad del despliegue.
14. Recurso. En MCP, un recurso entrega datos o contenido que la aplicación puede incorporar al contexto. Leer un documento y modificarlo son operaciones distintas; esa separación ayuda a ofrecer acceso de sólo lectura cuando basta.
15. Prompt reutilizable. En MCP, un prompt puede representar una plantilla seleccionada por la persona usuaria. No equivale a una herramienta con efectos. Diferenciar instrucciones, recursos y acciones evita que una comodidad de interfaz se transforme en permiso de escritura.
16 a 20: delegación y orquestación
16. Orquestador. Es el componente que divide el trabajo, elige especialistas y reúne resultados. Puede ser código, un modelo o una mezcla. Su responsabilidad no es hacer todo, sino conservar el objetivo y resolver dependencias.
17. Agente especialista. Tiene instrucciones y herramientas acotadas para una tarea, como investigar fuentes, revisar seguridad o editar estilo. La especialización reduce contexto irrelevante y permite permisos distintos por función.
18. Handoff. Transfiere el control de la conversación o ejecución a otro agente. El especialista pasa a ser el actor activo. Conviene cuando el nuevo papel debe responder directamente y asumir la siguiente etapa.
19. Agente como herramienta. El orquestador consulta a un especialista, recibe su resultado y conserva el control. Es útil cuando una sola voz debe combinar varias contribuciones y responder por el resultado final.
20. Paralelización. Ejecuta tareas independientes al mismo tiempo. Acelera investigación o revisión, pero no resuelve dependencias. Si tres agentes editan el mismo artefacto sin una estrategia de integración, sólo producen tres conflictos más rápido.
21 a 25: control, seguridad y evidencia
21. Bucle agéntico. Es la secuencia observar, decidir, actuar y comprobar. Debe tener límites de iteraciones, tiempo o presupuesto. Un bucle sin condición de salida no es más autónomo: es menos gobernable.
22. Guardrail. Es una validación que acepta, modifica o bloquea entradas, salidas o llamadas de herramienta. Los controles que protegen una escritura deben ejecutarse antes del efecto, no sólo revisar el texto final.
23. Aprobación humana. Es un punto explícito donde una persona autoriza una acción de mayor impacto. La aprobación debe mostrar el objeto exacto, su versión, el alcance y la vigencia. “Haz lo necesario” no sirve como permiso permanente para todo.
24. Mínimo privilegio. Cada agente y credencial recibe sólo las capacidades requeridas para su función. El investigador puede leer fuentes; el editor crea versiones; el publicador conserva la única credencial de WordPress y sólo aparece durante una liberación controlada.
25. Observabilidad y evaluación. Una traza registra pasos, herramientas, handoffs y errores. Una evaluación compara el resultado con criterios. La traza explica qué pasó; la evaluación decide si estuvo bien. Ambas deben excluir secretos y datos innecesarios.
Dos controles que convierten el vocabulario en operación
La idempotencia evita repetir un efecto cuando llega dos veces la misma solicitud. Una clave estable permite reconocer que “publicar este paquete” ya fue procesado. No basta con pedirle al modelo que tenga cuidado: el receptor debe imponer la unicidad.
La reconciliación resuelve la escritura ambigua. Si una conexión se corta después de enviar una orden, el sistema no sabe todavía si el destino la aplicó. El estado correcto es “reconciliando”: inspeccionar el remoto, comparar identificadores y decidir con evidencia. Reintentar a ciegas puede duplicar publicaciones, pagos o mensajes.
Estos controles parecen detalles de backend, pero son parte del diseño agéntico. La autonomía útil no consiste en hacer más llamadas. Consiste en avanzar sin perder la posibilidad de demostrar qué ocurrió.
Ejemplo: conectar un agente con WordPress sin entregarle el sitio
WordPress aparecía en el 40,1% de los sitios medidos por W3Techs el 12 de octubre de 2026. Esa escala convierte cualquier integración editorial en una superficie que merece límites claros. No hace falta afirmar que WordPress es “el más atacado” para reconocer el riesgo: una credencial con demasiados permisos y una herramienta genérica amplían el impacto de un error.
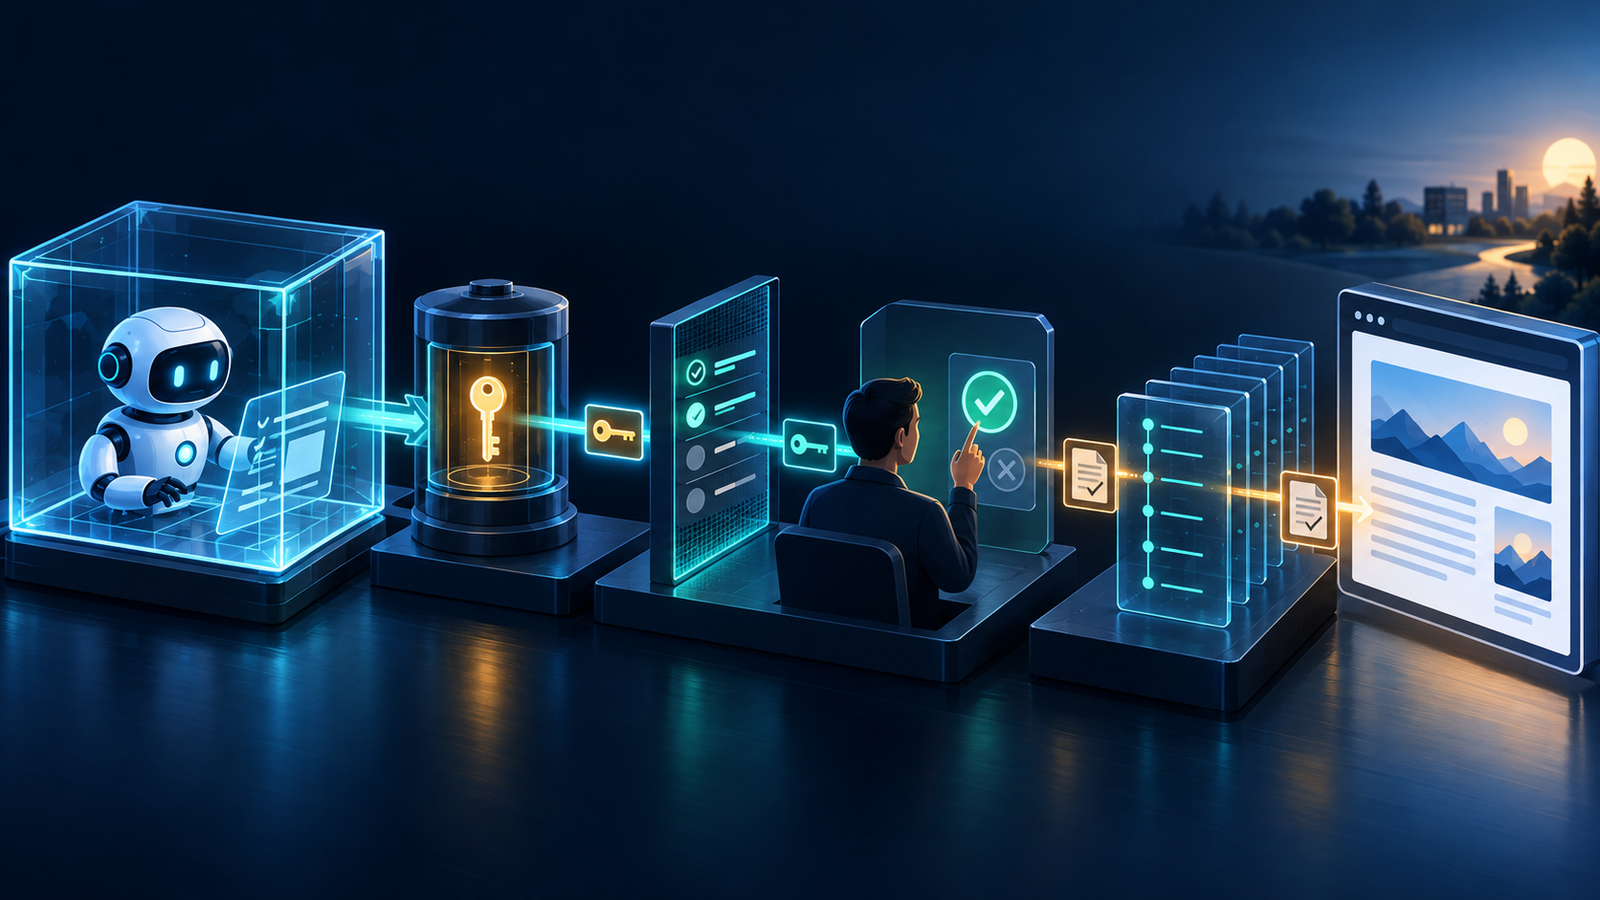
Un patrón prudente separa seis responsabilidades. Primero, PostgreSQL conserva el artículo canónico, su versión y sus evidencias. Segundo, el agente investigador sólo lee fuentes. Tercero, el editor crea una versión nueva y no publica. Cuarto, una persona aprueba el hash exacto. Quinto, un publicador aislado recibe una contraseña de aplicación revocable y una autorización de un solo uso. Sexto, una lectura posterior confirma título, URL, fecha y medios antes de declarar el resultado verificado.
Las contraseñas de aplicación de WordPress están diseñadas para integraciones y pueden revocarse de manera individual. Eso es mejor que compartir la contraseña principal, pero no reemplaza el mínimo privilegio. La cuenta técnica debe tener un rol reducido, usar HTTPS y mantenerse fuera de los agentes que no publican. Si una herramienta MCP ofrece crear, editar, borrar y administrar plugins con la misma credencial, el problema no es MCP: es el contrato excesivo que se decidió exponer.
Una lista corta antes de llamar “agente” a tu sistema
1. Escribe el objetivo y una prueba de término. 2. Decide qué estado es canónico y dónde se persiste. 3. Separa lectura, edición, aprobación y publicación. 4. Diseña herramientas pequeñas con esquemas estrictos. 5. Asigna una identidad y permisos mínimos a cada función. 6. Coloca guardrails antes de los efectos externos. 7. Añade idempotencia para repeticiones y reconciliación para incertidumbre. 8. Registra trazas sin secretos y evalúa el estado final, no la elocuencia del agente. 9. Define cuándo intervenirá una persona. 10. Empieza con un workflow simple y añade autonomía sólo donde cambie el camino de forma legítima.
Con este vocabulario, la conversación deja de ser “cuánta libertad darle a la IA” y pasa a preguntas que sí se pueden responder: qué objetivo tiene, qué puede observar, qué puede modificar, quién aprueba y qué evidencia demostrará que terminó.
La transformación digital es fundamental para que las pequeñas y medianas empresas (PYMES) mantengan su competitividad en un mercado cada vez más digitalizado. Sin embargo, no se trata solo de implementar tecnología, sino de adaptar procesos y cultura empresarial para maximizar los beneficios de las herramientas digitales. A continuación, exploraremos estrategias clave y herramientas recomendadas para que las PYMES impulsen su transformación digital de manera efectiva.
1. Definir una Estrategia Digital Clara
La primera etapa es desarrollar una estrategia digital que alinee los objetivos comerciales de la empresa con sus capacidades tecnológicas. Esta estrategia debe incluir una evaluación de las necesidades y los beneficios esperados de la digitalización, además de definir áreas clave de inversión, como la automatización de procesos o la analítica de datos.
2. Invertir en Herramientas de Colaboración
La comunicación y colaboración efectivas son vitales para cualquier empresa. Plataformas como Microsoft Teams, Slack y Zoom facilitan la conexión entre equipos remotos, permitiendo trabajar de manera flexible y eficiente. Estas herramientas promueven un ambiente de trabajo más integrado y dinámico, ideal para afrontar los desafíos actuales.
3. Adoptar Soluciones de Gestión Empresarial
Sistemas de planificación de recursos empresariales (ERP) como Odoo o Zoho ayudan a optimizar la gestión de inventario, finanzas, y recursos humanos. Estas soluciones integran los datos de diversas áreas de la empresa en un solo lugar, permitiendo un análisis rápido y una toma de decisiones informada.
4. Automatización para Aumentar la Productividad
Automatizar tareas repetitivas permite a los empleados concentrarse en actividades de mayor valor. Herramientas como Zapier y Power Automate facilitan la automatización de procesos, desde el envío de correos hasta la actualización de bases de datos, ahorrando tiempo y reduciendo el margen de error.
5. Utilizar la Analítica de Datos para la Toma de Decisiones
Implementar herramientas de analítica como Google Analytics o Tableau permite a las PYMES analizar el comportamiento del cliente y el rendimiento del negocio. Con esta información, las empresas pueden adaptar sus estrategias de marketing y mejorar su oferta de productos o servicios.
6. Proteger los Datos con Soluciones de Ciberseguridad
A medida que las empresas digitalizan sus procesos, también aumenta el riesgo de ataques cibernéticos. Es fundamental implementar soluciones de ciberseguridad que protejan la información de la empresa y los datos personales de los clientes. Invertir en software de seguridad y educar al equipo sobre las mejores prácticas en ciberseguridad es esencial.
7. Fomentar una Cultura de Innovación y Aprendizaje Continuo
La transformación digital no es un cambio único; es un proceso continuo que requiere adaptación y aprendizaje. Capacitar al equipo en nuevas tecnologías y fomentar una mentalidad innovadora facilitará la adopción de cambios futuros y permitirá a la empresa mantenerse al día con las tendencias del mercado.
Mediante prácticas como la reflexión matutina y vespertina, la gratitud, y la atención plena, se puede alcanzar una tranquilidad y claridad mental en la era digital. Descubre como conseguir una relación consciente y equilibrada con la tecnología.
Fomentar una cultura de innovación y aprendizaje continuo es esencial para que las empresas se mantengan competitivas en el entorno actual. Al promover un ambiente de crecimiento constante, colaboración y creatividad, las organizaciones no solo aumentan la motivación y el compromiso de sus equipos, sino que también mejoran su capacidad de adaptación a los cambios del mercado. Desde talleres hasta plataformas de aprendizaje digital, cada esfuerzo por impulsar la innovación fortalece la cultura empresarial y prepara a las empresas para los desafíos futuros.
Descubre las principales tendencias digitales de 2025 que están transformando los negocios modernos. Desde IA y automatización hasta comercio social y sostenibilidad, este artículo revela cómo la tecnología está redefiniendo la forma de emprender, innovar y crecer en la era digital.
Una guía práctica para recibir un formulario, validar los datos, evitar duplicados, registrar el contacto en el CRM y activar un seguimiento que se pueda auditar.